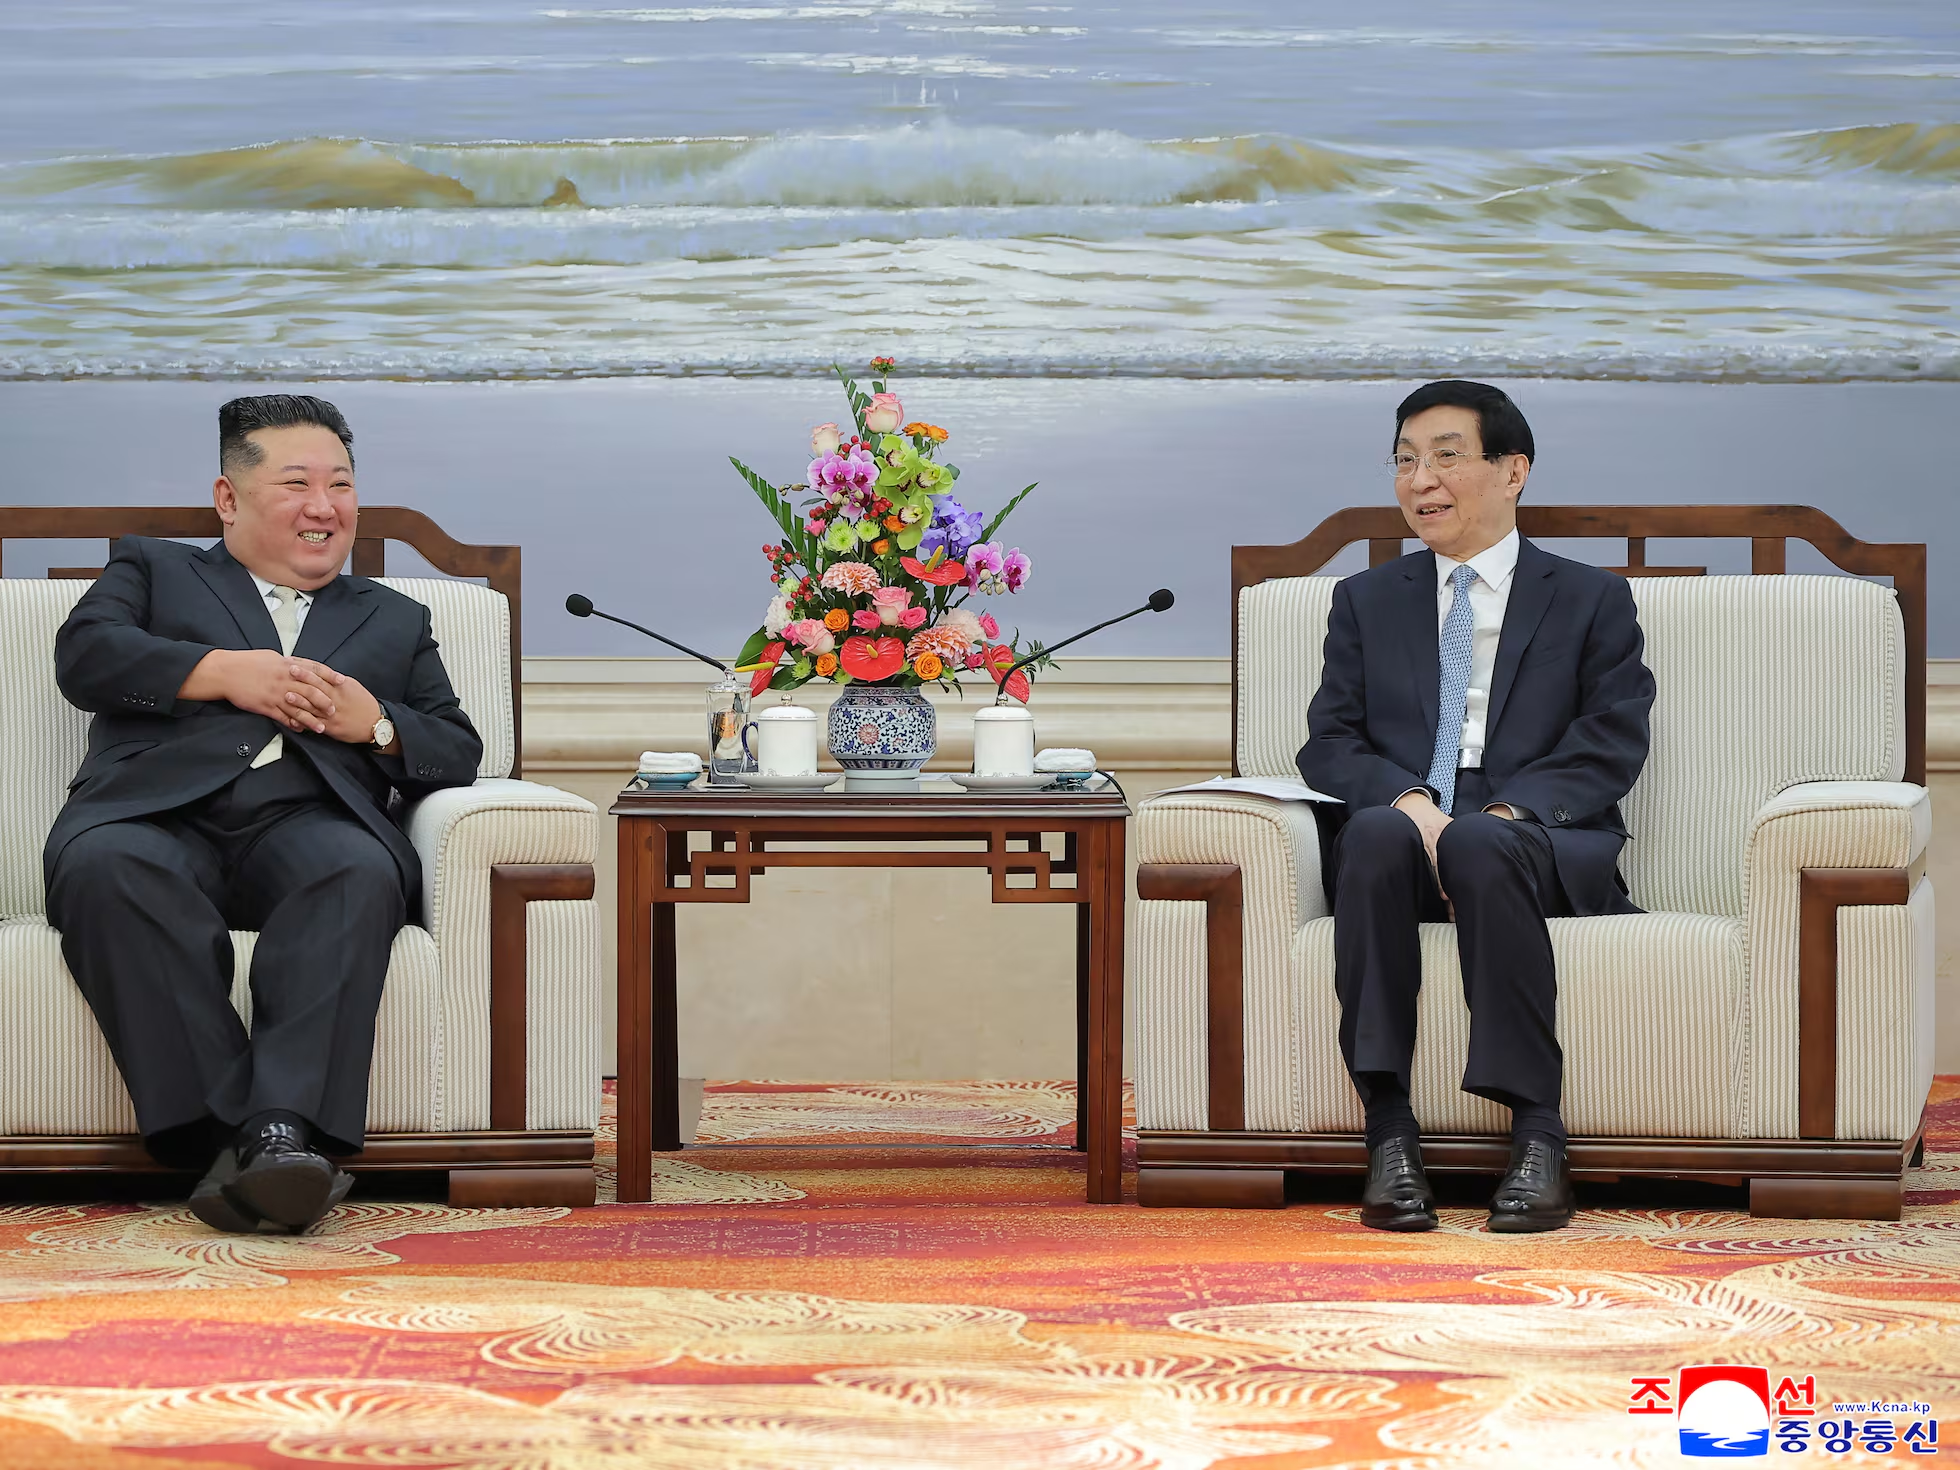
El grupo Lazarus, la unidad de élite de ciberespionaje y ciberataques vinculada al régimen de Corea del Norte, ha vuelto a ser noticia. Y no por un ataque menor precisamente. Según un informe reciente difundido por empresas de ciberseguridad, esta organización habría comenzado a integrar herramientas de inteligencia artificial en sus operaciones, además de adoptar técnicas de cifrado poscuántico para blindar sus comunicaciones internas.
En otras palabras: los hackers más temidos del planeta están modernizando su arsenal a una velocidad que preocupa a los expertos. No hablamos solo de un grupo que roba criptomonedas o infiltra bancos, sino de una estructura que responde directamente a las órdenes de un Estado y que, según Naciones Unidas, financia buena parte del programa de armas de Corea del Norte.
##Qué es exactamente el grupo Lazarus y por qué importa
Lazarus es el nombre con el que se conoce a un conglomerado de grupos de hackers norcoreanos. No es un único equipo, sino una red de células con distintos nombres (APT38, Bluenoroff, Andariel, Kimsuky) que actúan según el objetivo: robar dinero, espiar gobiernos, sabotear infraestructuras o infiltrar empresas de criptomonedas.
Lo que hace especial a Lazarus no es solo su capacidad técnica, sino su motivación. Mientras otros grupos criminales buscan lucro personal, este opera con respaldo estatal. Se les atribuye el hackeo a Sony Pictures en 2014, el robo de 81 millones de dólares al Banco Central de Bangladés en 2016, ataques masivos a exchanges de criptomonedas y campañas de espionaje a países como Estados Unidos, Corea del Sur y Japón.
Según informes de la ONU, entre 2017 y 2023 el grupo habría robado más de 3.000 millones de dólares en criptomonedas. Esa cifra no es un dato menor: se estima que una parte importante de esos fondos termina financiando el desarrollo de misiles y armamento nuclear del régimen de Kim Jong-un.
##La IA entra en escena: cómo la usan los hackers norcoreanos
El último informe, elaborado por analistas como el equipo de la firma de ciberseguridad Trend Micro junto a investigadores de otros organismos, apunta a que Lazarus está utilizando modelos de lenguaje e inteligencia artificial generativa para tareas muy concretas. Y no se trata de especulación: hay evidencia técnica.
###Automatización de la fase de reconocimiento
La IA permite a los hackers analizar grandes volúmenes de información en tiempo récord. Pueden rastrear redes sociales, identificar empleados de una empresa objetivo, extraer sus intereses y redactar correos de phishing personalizados en minutos. Lo que antes requería horas de trabajo manual de un equipo, ahora se hace con un par de instrucciones a un modelo entrenado.
###Creación de contenido malicioso más creíble
El grupo habría empleado IA para generar documentos falsos, currículums, perfiles de LinkedIn y hasta conversaciones que parecen humanas. Esto les permite engañar incluso a empleados con formación en ciberseguridad. Los correos de spear-phishing ya no tienen errores gramaticales torpes ni saludos genéricos: ahora suenan naturales, contextualizados y difíciles de distinguir de una comunicación legítima.
###Desarrollo de código y evasión de detección
La IA también se ha empleado para escribir y refactorizar malware, ofuscar código y probar variantes que evadan los antivirus tradicionales. Los expertos señalan que Lazarus estaría usando asistentes de programación para acelerar el desarrollo de nuevas herramientas de ataque, lo que reduce su ciclo de innovación de meses a semanas.
##Cifrado poscuántico: el blindaje de las comunicaciones de Lazarus
Esta adopción anticipada busca garantizar que sus canales de mando y filtración de datos permanezcan inexpugnables, incluso ante el avance de la computación cuántica y las capacidades de interceptación de las agencias de inteligencia occidentales.
Criptografía a prueba de ordenadores cuánticos
La criptografía poscuántica (PQC) se basa en algoritmos matemáticos diseñados específicamente para resistir los ataques de ordenadores cuánticos capaces de romper los métodos de cifrado tradicionales (como RSA o ECC). Al integrar estos algoritmos en sus servidores de Mando y Control (C2), Lazarus asegura que sus operaciones presentes no puedan ser descifradas en el futuro mediante técnicas de interceptación y posterior desglosado («harvest now, decrypt later»).
Células operativas e infraestructura táctica
Esta actualización técnica refuerza la capacidad operativa de las distintas subdivisiones del grupo:
- APT38 y Bluenoroff: Especializados en el sector financiero y grandes robos a plataformas DeFi y exchanges de criptomonedas.
- Andariel: Centrado en el ciberespionaje militar, sabotaje de infraestructuras críticas y sector de defensa.
- Kimsuky: Orientado a la recolección de inteligencia política y diplomática sobre organismos internacionales.
Impacto global del nuevo arsenal de Lazarus
| Dimensión de Ataque | Técnica Tradicional | Nueva Capacidad (IA + PQC) |
| Ingeniería Social | Correos genéricos de phishing manual | Mensajes hiperpersonalizados generados por IA |
| Desarrollo de Malware | Semanas de programación manual | Refactorización automatizada para evadir antivirus |
| Infraestructura C2 | Cifrado estándar vulnerable a interceptación | Comunicaciones blindadas con cifrado poscuántico |
| Financiación Estatal | Ataques puntuales a bancos | Infiltración automatizada en el ecosistema cripto |
Qué significa esta amenaza para el sector de la ciberseguridad
- Defensa basada en IA obligatoria: La velocidad de ataque de los modelos generativos exige que los equipos de ciberseguridad desplieguen sistemas de detección automatizados en tiempo real para contrarrestar la ingeniería social.
- Revisión de protocolos de selección (Infiltración): Lazarus ha demostrado capacidad para colocar a falsos desarrolladores en empresas tecnológicas internacionales mediante identidades generadas por IA, exigiendo controles biométricos y de identidad más estrictos.
- Aceleración de la transición a PQC: La adopción de cifrado poscuántico por parte de grupos de ciberdelincuencia obliga a gobiernos y grandes corporaciones a acelerar sus propias hojas de ruta de migración criptográfica.
El salto cualitativo de Lazarus confirma que la inteligencia artificial y la criptografía avanzada han dejado de ser herramientas exclusivas de la defensa corporativa para convertirse en componentes centrales de las ciberguerra promovida por estados.